Experții Kaspersky au descoperit un nou vector de atac cibernetic care exploatează un model de scaner de coduri de bare utilizat pe scară largă și care ar putea expune lanțurile de aprovizionare din e-commerce la atacuri cibernetice.
Depozitele moderne sunt mult mai mult decât simple spații de stocare: acestea reprezintă ecosisteme complexe, bazate pe numeroase tehnologii și dispozitive. În condițiile în care vânzările globale din e-commerce aproape s-au dublat din 2019, depășind 6.000 de miliarde de dolari, orice întrerupere sau întârziere în lanțul de livrare poate provoca pierderi financiare și de reputație considerabile.
Pentru a identifica posibilele riscuri, cercetătorii Kaspersky Security Services au analizat mai mulți vectori de atac cibernetic asupra infrastructurii depozitelor, inclusiv atacuri realizate prin intermediul diferitelor dispozitive utilizate în sistemele acestora. În urma analizei, au descoperit un nou vector de atac care exploatează o vulnerabilitate a unui model de scaner de coduri de bare produs de un important furnizor. Astfel de dispozitive sunt utilizate pe scară largă în depozite, în retail și în numeroase alte sectoare.
O configurație tipică presupune utilizarea unor scanere portabile care comunică cu o stație de bază, conectată la rândul său la o stație de lucru sau la un alt sistem de business. Principalul punct slab este lipsa autentificării între stația de bază și scanere.
Cercetarea Kaspersky arată că aceste scanere pot deveni un punct de intrare în rețeaua OT (tehnologia operațională) a depozitului. Atacul poate fi realizat prin conexiunea wireless a scanerului. Cercetătorii Kaspersky au constatat că un atacator aflat în raza de acțiune ar putea injecta apăsări de taste în dispozitivul conectat și ar putea obține, potențial, executarea de cod de la distanță, fără a fi necesară interacțiunea utilizatorului.
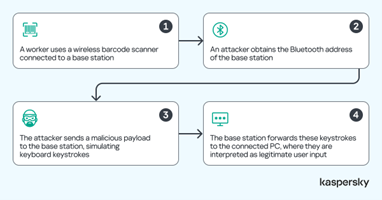
Într-un scenariu ipotetic de atac, un angajat își poate desfășura activitatea zilnică folosind un scaner wireless de coduri de bare conectat la o stație de bază, în timp ce un atacator obține adresa Bluetooth a stației, de exemplu, prin interceptarea pasivă a traficului Bluetooth. Folosind conexiunea Bluetooth stabilită, atacatorul trimite către stația de bază o secvență de date malițioase, care simulează apăsările de taste. Stația de bază transmite aceste apăsări către PC-ul conectat, unde sunt interpretate ca intrări legitime ale utilizatorului și pot fi folosite pentru executarea unor comenzi neautorizate. Acest tipar de atac a fost observat la dispozitive de la mai mulți producători.
În consecință, atacatorul ar putea obține o primă bază de acțiune pe un computer din rețeaua depozitului. Scanerul servește doar ca punct de intrare. Importanța acestui acces inițial constă în poziția de încredere a computerului în mediul operațional și în conectivitatea sa cu sistemele de importanță critică. Acești vectori de atac pot reprezenta o amenințare semnificativă nu doar pentru industria depozitării, ci și pentru sectorul de retail și pentru orice alt domeniu în care astfel de dispozitive sunt utilizate activ.
Cercetătorii Kaspersky consideră că aceleași scenarii de atac ar putea fi aplicate și altor dispozitive folosite în depozite, precum terminalele portabile de colectare a datelor (PDT) sau imprimantele termice, pentru a obține acces la infrastructură, inclusiv la sistemele de management al depozitelor (WMS).
Pentru a spori securitatea în mediile de depozitare, experții Kaspersky recomandă:
• verificarea fiecărui dispozitiv nou înainte de conectarea acestuia la rețea;
• dezactivarea interfețelor Bluetooth care nu sunt utilizate și impunerea unor mecanisme solide de autentificare;
• segmentarea rețelelor din depozite, astfel încât să fie permise doar conexiunile esențiale;
• instalarea promptă a actualizărilor de securitate atât pentru dispozitive, cât și pentru sistemele WMS;
• limitarea permisiunilor conturilor la strictul necesar;
• desfășurarea periodică a unor exerciții ample de simulare a căilor de atac, inclusiv a scenariilor care implică persoane din interiorul organizației cu acreditări legitime.
Kaspersky oferă servicii complete de evaluare a mediilor industriale, prin identificarea punctelor slabe din sistemele de control industrial (ICS), rețelele OT și dispozitivele conectate la rețea, evaluarea configurațiilor și a căilor de acces, precum și cartografierea vulnerabilităților pentru evidențierea riscurilor concrete. Prin evaluarea sistemelor la fața locului, Kaspersky ICS Security Assessment identifică riscuri ascunse și oferă recomandări concrete, fără a perturba operațiunile.
Aceste măsuri pot fi consolidate prin soluții specializate, precum Kaspersky Industrial Cyber Security (KICS), concepută pentru protejarea organizațiilor industriale, inclusiv a companiilor de logistică. Platforma contribuie la îmbunătățirea vizibilității asupra infrastructurii organizației și la consolidarea securității cibernetice, fără a perturba operațiunile sau a compromite disponibilitatea sistemelor.
Citiți auditul complet de securitate a ecosistemului digital din depozite pe Securelist.com.