Tag: securitate cibernetica

Cum se suprapun raportările din Cyber Resilience Act, NIS 2, GDPR și DORA. De ce primele ore contează cel mai mult

Cum se suprapun raportările din Cyber Resilience Act, NIS 2, GDPR și DORA. De ce primele ore contează cel mai mult

Un incident cibernetic care afectează un produs software sau un echipament conectat și compromite date personale poate genera mai multe obligații de raportare. În funcție de produs, de organizațiile implicate și de gravitatea incidentului, acesta poate intra sub incidența Cyber Resilience Act (CRA), GDPR și NIS 2 sau, pentru entitățile din sectorul financiar, DORA – fiecare cu propriile termene și […]

Read more ›
Kaspersky: Aproape 60% dintre cursanții online s-au confruntat cu incidente cibernetice

Kaspersky: Aproape 60% dintre cursanții online s-au confruntat cu incidente cibernetice

Instrumentele și serviciile digitale pentru educație sunt utilizate pe desktopuri, laptopuri, tablete și dispozitive Windows bazate pe arhitectura ARM, fiind considerate tot mai mult o opțiune eficientă pentru învățarea online. Protecția trebuie să îi însoțească pe cursanți pe toate dispozitivele pe care le folosesc, întrucât o parte tot mai mare a educației se desfășoară în format digital și depinde de […]

Read more ›
Espace IT: NIS2 extinde responsabilitatea pentru securitatea cibernetică la nivelul conducerii companiilor

Espace IT: NIS2 extinde responsabilitatea pentru securitatea cibernetică la nivelul conducerii companiilor

Implementarea Directivei NIS2 în România aduce securitatea cibernetică la nivelul de decizie al companiilor, iar conformarea nu mai poate fi tratată exclusiv ca o responsabilitate a departamentului IT, atrage atenția Espace IT, companie de consultanță și servicii tehnice, specializată în securitate cibernetică, audit IT și conformitate digitală. În acest context, managementul trebuie să înțeleagă riscurile, să aprobe măsurile de gestionare […]

Read more ›
Agentic AI: între autonomie, autoritate și riscul pierderii controlului

Agentic AI: între autonomie, autoritate și riscul pierderii controlului

Agentic AI promite să schimbe radical modul în care organizațiile iau decizii și execută procese. Pentru sectoarele cu cerințe ridicate de securitate – bănci, administrație publică, apărare și infrastructură critică – problema nu este însă cât de repede pot fi implementați agenții AI, ci cât de bine poate fi controlată autonomia lor. Organizațiile din sectoare precum banking, administrație, apărare sau […]

Read more ›
Kaspersky: Atacurile DDoS ajung la 30 USD, iar serviciile DDoS-as-a-Service de la 1 USD

Kaspersky: Atacurile DDoS ajung la 30 USD, iar serviciile DDoS-as-a-Service de la 1 USD

Kaspersky Digital Footprint Intelligence arată că atacurile DDoS comandate prin intermediari au prețuri stabilite de la caz la caz, variind între 30 și 2.000 de dolari. Prețul diferă în funcție de factori precum ținta, durata atacului, pachetul de servicii și funcționalitățile disponibile. În cadrul noii cercetări, experții Kaspersky Digital Footprint Intelligence (DFI) au analizat modul în care sunt oferite serviciile […]

Read more ›
Kaspersky: atacatorii cibernetici profită de popularitatea iPhone 18 prin oferte și magazine false

Kaspersky: atacatorii cibernetici profită de popularitatea iPhone 18 prin oferte și magazine false

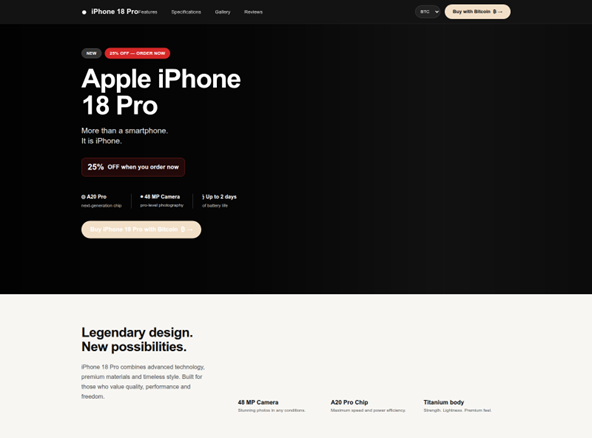
La începutul celor două etape de vânzare a noilor modele iPhone 18, entuziasmul a depășit cu mult zona clienților și a fanilor Apple, iar escrocii încearcă, la rândul lor, să profite de această popularitate. Experții Kaspersky au identificat site-uri web false care promovează oferte inexistente, concepute pentru a-i înșela pe utilizatorii interesați de noile dispozitive. Aceste site-uri frauduloase au fost […]

Read more ›
Statele UE nu fac schimb de informații privind atacurile cibernetice transfrontaliere

Statele UE nu fac schimb de informații privind atacurile cibernetice transfrontaliere

Statele europene nu fac schimb de informații despre incidentele de securitate cibernetică la scară largă cu alți membri ai blocului Uniunii Europene (UE), slăbind capacitatea Europei de a răspunde la atacurile cibernetice. Auditorii Uniunii Europene avertizează că barierele în calea schimbului de informații, inclusiv preocupările legate de securitatea națională, descurajează țările din UE să schimbe informații despre atacurile cibernetice cu […]

Read more ›
„Securitate prin antichitate”: De ce tehnologia mai veche este uneori mai sigură față de hackeri

„Securitate prin antichitate”: De ce tehnologia mai veche este uneori mai sigură față de hackeri

Frica de hacking i-a făcut pe unii oameni să se orienteze către alte forme de tehnologie ignorate de noile generații de infractori cibernetici. S-ar putea să nu vă așteptați ca un expert în securitate cibernetică de renume mondial să se bazeze pe software de e-mail vechi, potențial vulnerabil. Dar, ani de zile, asta a făcut Mikko Hyppönen. Evitând opțiunile mainstream precum […]

Read more ›
Abordarea obligațiilor SOCI 8B și 8C pentru infrastructura critică

Abordarea obligațiilor SOCI 8B și 8C pentru infrastructura critică

Înțelegerea noilor obligații pentru SOCI cu identitate și guvernanță Legea privind securitatea infrastructurilor critice a adăugat recent un Amendament (Program îmbunătățit de gestionare a riscurilor pentru infrastructura critică) la Reguli. Dacă ați citit blogul anterior RSA SOCI, acest amendament se adaugă Regulilor existente privind Programul de gestionare a riscurilor pentru infrastructura critică (CIRMP). Aceste modificări introduc o serie de obligații […]

Read more ›
Dincolo de interdicții: un mediu digital mai sigur pentru copii

Dincolo de interdicții: un mediu digital mai sigur pentru copii

Dezbaterea privind accesul copiilor la platformele digitale capătă amploare în Europa. Pe 17 septembrie, Comisia Europeană a prezentat EU Kids Act, o nouă inițiativă a Comisiei Europene menită să consolideze protecția și siguranța copiilor online, reducând în același timp riscurile. Pe lângă restricțiile de vârstă, au fost prezentate noi cerințe pentru operatorii rețelelor sociale și ai altor servicii online. Inițiativa […]

Read more ›
CrowdStrike, recunoscut drept lider în raportul Frost Radar™ 2026 la categoria Cloud Workload Protection Platforms

CrowdStrike, recunoscut drept lider în raportul Frost Radar™ 2026 la categoria Cloud Workload Protection Platforms

CrowdStrike a fost desemnat lider în raportul Frost Radar™ 2026 pentru Cloud Workload Protection Platforms (CWPP), obținând cele mai mari scoruri atât pentru inovație, cât și pentru ritmul de creștere. Frost Radar™ este o analiză prestigioasă realizată de compania de cercetare și consultanță Frost & Sullivan, care evaluează furnizorii de tehnologie în funcție de dezvoltarea produselor, poziția pe piață și […]

Read more ›
Kaspersky a descoperit o campanie de phishing care imită mesaje Zoom și Docusign

Kaspersky a descoperit o campanie de phishing care imită mesaje Zoom și Docusign

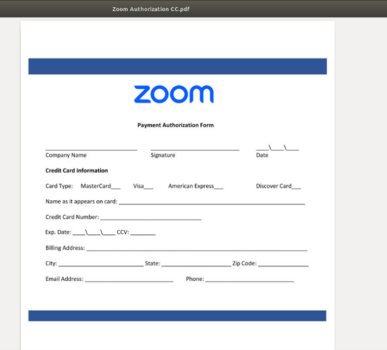
În primele zile de după sezonul vacanțelor echipa Kaspersky a descoperit o campanie de phishing, care imită mesajele oficiale trimise de Zoom și Docusign. Acest caz demonstrează că, uneori, autorii campaniilor de spam se bazează pe scheme de phishing simple și testate, sperând că cel puțin o parte dintre acestea vor avea succes. În primul val, atacatorii au trimis e-mailuri […]

Read more ›